从测试到上线完整流程展示美国站群vps搭建方法的最佳实践
2026年9月13日
1. 准备与规划
- 明确站群目标与访问量预估(例如:预计并发500-2000 QPS)。- 确定预算与合规要求(一般美国VPS每台每月$5~$40)。
- 规划IP、域名和DNS策略(每台1个或多IP,分散WHOIS信息)。
- 选定CDN与防护供应商(可选Cloudflare或商业CDN带DDoS)。
- 制定测试指标:响应时延、吞吐、错误率、带宽使用峰值。
2. 测试环境搭建(VPS选择与初始配置)
- 建议选择多家美国机房供应商以分散风险(如Vultr/Hetzner/AWS)。- 示例配置:Vultr VPS:2 vCPU / 4GB RAM / 80GB NVMe / 3TB 带宽,约$20/月。
- 操作系统与安全:Ubuntu 22.04 LTS + sudo、非root 用户、SSH key 登录。
- 基本软件栈:Nginx/Apache、PHP-FPM或Node.js、MySQL 或托管DB。
- 初始硬化:关闭不必要端口、部署UFW/iptables、配置Fail2Ban。
3. 镜像与自动化部署(脚本与CI)
- 使用Packer或镜像模板生成标准镜像以实现可重复部署。- Terraform + Ansible 做基础设施即代码(IaaC),示例:terraform apply 部署3台实例。
- CI/CD:GitHub Actions 自动化发布静态资源到对象存储并刷新CDN缓存。
- 环境变量管理:将敏感信息放置在Secrets管理(Vault/Github Secrets)。
- 日志与监控:Prometheus + Grafana 或 Datadog,设置告警阈值。
4. 测试流程与性能基线
- 负载测试:使用wrk或k6,基线示例:单台2vCPU/4GB在静态页面能稳定承载约8k RPS 峰值。- 压力测试分阶段:单实例、分布式、峰值持续30分钟观测。
- 延迟与吞吐:记录P95、P99延迟目标(P95 <200ms,P99 <500ms)。
- 带宽监测:记录峰值上行/下行并留出20%-30%余量防止突增。
- 回归测试:每次发布前执行自动化回归脚本与健康检查。
5. 安全与DDoS防护
- 边缘防护:启用Cloudflare或类似CDN的WAF与速率限制,遮蔽真实源IP。- 源站防护:在VPS上配置iptables限流、fail2ban及nginx limit_req_zone。
- TCP层防护:对于大流量UDP/UDP放大攻击,建议托管在有DDoS清洗能力的提供商。
- 异常检测:通过流量基线检测异常突增并自动触发扩容或黑洞策略。
- 备份与恢复:定期快照、异地备份并演练恢复流程(RTO <= 10min为目标)。
6. 上线与流量切换(域名/CDN)
- 域名准备:使用多个域名和可靠的DNS(AWS Route53/Cloudflare DNS),TTL短以便回滚。- CDN接入:先在CDN测试模式下缓存静态内容,再逐步打开动态缓存策略。
- 流量分配:灰度发布通过负载均衡器或DNS轮询实现流量分批切换。
- 健康检查:配置主动探针,失败次数超过阈值立即下线节点并回滚。
- 上线监控:上线0-60分钟内密切观察错误率、延迟和带宽。
7. 真实案例与配置数据展示
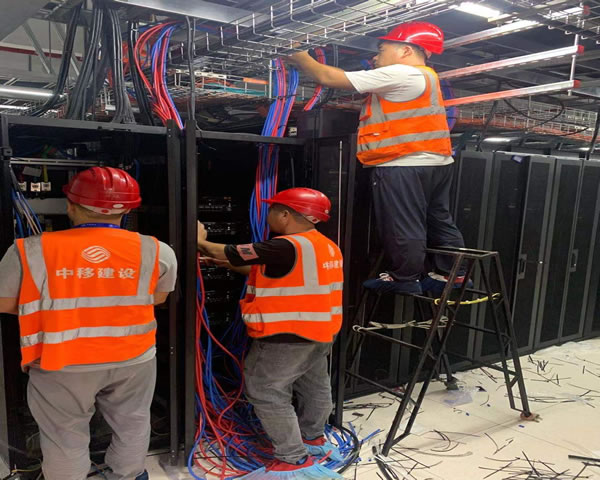
- 案例简介:某SEO团队部署10台美国VPS做分布式站群,目标日PV 1M,分散不同机房与IP提供访问。- 每台节点配置与成本如下表所示:
| 节点名称 | vCPU | 内存 | 磁盘 | 带宽/月 | 价格/月 |
|---|---|---|---|---|---|
| US-Vultr-1 | 2 | 4GB | 80GB NVMe | 3TB | $20 |
| US-Hetzner-2 | 4 | 8GB | 160GB SSD | XTB | $35 |
| AWS-Lightsail | 1 | 1GB | 20GB SSD | 1TB | $3.5 |
- 小结:严格的测试、自动化部署与多层防护是美国站群VPS上线成功的关键,建议在初期投入足够的监控与快照备份策略以快速回滚。
相关文章
-

美国网站服务器购买排名及选购指南
在网络技术迅速发展的今天,选择合适的美国网站服务器对企业和个人网站至关重要。本文将为您提供美国网站服务器购买的排名及选购指南,帮助您更好地了解市场上可用的选项。我们特别推荐德讯电讯,因其稳定性、性价比及优质的客户服务而受到广泛好评。 服务器的类型与选择 在购买服务器时,首先需要了解不同类型的服务器。常见的服务器类型包括VPS、共享主机和专用服2025年11月23日 -

媒体与博客推荐如何将你的服务列入美国服务器网址导航
在美国服务器网址导航中被媒体与博客推荐,可以显著提升你产品的曝光和信任度。本文面向提供服务器、VPS、主机、域名与CDN等服务的商家,讲解如何做好准备并争取被收录与推荐。 首先要明确被推荐的价值:媒体推荐带来高质量反向链接、增加自然流量并提高品牌权威。对于服务器类产品,用户更看重稳定性、带宽、延迟和安全性,这些都是媒体和博客检验的重点。 技术2026年7月23日 -
韩国美国站群服务器租用如何选择合适的跨境服务商
在跨境站群部署中,选择合适的服务商需要综合考虑节点覆盖、网络质量、带宽计费、合规性、风控与售后支持等要素。本文围绕这些关键维度,给出可操作的评估方法与实战建议,帮助你在韩国美国站群服务器租用时权衡成本与稳定性,降低上线风险并提升访问体验。 需要考虑多少因素来判断服务商是否合适? 判断服务商适配性时,常见的评估因素至少包括节点位置、带宽与峰值承2026年6月30日 -
美国服务器IP揭秘:CS起源的关键所在
美国服务器IP揭秘:CS起源的关键所在 在网络游戏的世界中,Counter-Strike(简称CS)无疑是一款具有重要影响力的射击游戏。然而,很少有人知道,CS的成功与美国服务器IP有着密切的关系。本文将揭秘CS起源的关键所在。 首先,让我们来了解一下服务器IP的概念。服务器IP是指提供网络服务的服务器的唯一标识符,它类似于2025年3月11日 -
美国高防G口服务器优选
美国高防G口服务器优选 在当今数字化时代,网站安全性成为越来越重要的问题。随着网络攻击日益猖獗,采用高防护服务器已成为许多企业的首选。本文将介绍美国高防G口服务器的优势,为您提供更好的选择。 高防G口服务器是一种具有高防护能力的服务器,通过专业的防护设备和技术,能够有效抵御各种网络攻击,确保网站的稳定性和安全性。G口服务器是2025年5月23日 -

美国大带宽服务如何满足不同用户的需求
1. 什么是大带宽服务? 大带宽服务是指提供高速互联网连接的一种服务,通常用于满足高数据传输需求的用户。这种服务在美国越来越普及,特别是在家庭和企业中。大带宽服务可以支持视频流、在线游戏、云计算等多种应用。 2. 大带宽服务的用户需求 不同类型的用户对大带宽服务的需求各不相同。以下是一些主要用户群体及其需2025年9月13日 -
美国金融危机对房价的影响解析与趋势预测
在研究美国金融危机对房价的影响时,我们需要关注多个方面,包括经济背景、市场反应以及未来趋势。本文将详细解析这些因素,并提供实际的操作步骤,帮助读者更好地理解这一复杂主题。 美国金融危机通常被认为是从2007年开始的,这场危机的根源在于房地产市场的泡沫。投资者过度借贷和房贷的次贷危机是主要原因。 为了深入理解,我们可以从以下几个步骤入手: 金融危机直2025年8月25日 -
美国站群服务器支付方式详解与选择建议
在选择美国站群服务器的过程中,支付方式是一个不可忽视的重要因素。了解各种支付方式的优缺点,能帮助用户在安全、便捷的基础上做出最佳选择。本文将深入探讨美国站群服务器的支付方式,包括常见的支付平台及其特点,并提供一些选择建议,以帮助您做出明智决策。 美国站群服务器有哪些支付方式? 在购买美国站群服务器时,您可以选择多种支付方式。主要包括信用卡、P2026年2月16日 -
美国G口服务器不限流量 – 无限畅享网络速度
美国G口服务器不限流量 - 无限畅享网络速度 在如今信息爆炸的时代,网络速度已经成为我们日常生活中不可或缺的一部分。而选择一个稳定、快速的服务器就显得尤为重要。美国G口服务器以其高速、稳定的网络连接而备受用户青睐。 与其他服务器相比,美国G口服务器不设流量限制,用户可以尽情冲浪、下2025年7月7日