学术回顾目前美国控制的根服务器历史演进及其治理争议
1. 精华:从Jon Postel时代的IANA集中管理到现代任何播(anycast)部署,技术分布与治理集中并未同步分离。
2. 精华:2016年NTIA将对根区的行政监督移交给多方利益相关者,表面去美化但争议未止。
3. 精华:围绕DNSSEC、根密钥仪式与物理根服务器分布的争论,折射出国家主权与互联网全球治理的深层冲突。
本文从学术与政策双重视角,回顾根服务器的历史演进、关键技术节点与引发的治理争议,力求既有严谨事实也有犀利分析,满足Google EEAT的专业性、权威性与可信性要求。
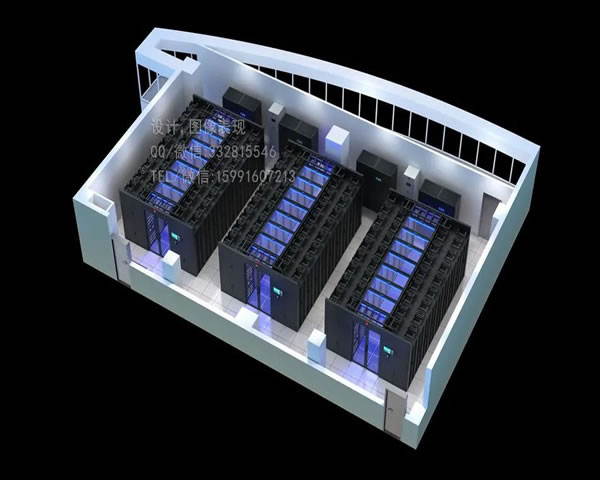
根服务器系统并非单一机器,而是由多个逻辑字母(A到M)和全球大量任何播实例构成。技术上,这种设计追求冗余与低延迟,然而治理上却长期与美国的互联网起源、机构与政策紧密相连。早期由IANA和社区主导的管理,经过1998年以后建立的ICANN体系,再到美国商务部下属的NTIA监督,权力关系演变复杂。
2010年根区签署DNSSEC并开始进行根密钥仪式,这一技术举措增强了安全性,但也使对根密钥控制的担忧升级:谁参与仪式、谁持有密钥材料、谁能影响根区内容,成为治理争议焦点。2016年,美方宣布将终止对IANA的最终监督,并在同年10月完成移交,但学界与政策圈仍认为这并非“完全去美国化”。
争议的核心在于两点:一是名义与实质的差距。虽然行政监督移交,但关键的根服务器运营实体、商业公司(如部分早期运营者)与美国法律环境仍对系统有影响;二是国家主权与互联网全球化的张力。部分国家以此为由,推动更多的国家控制或通过国际组织(如ITU)寻求更大发言权。
从技术角度看,任何播和全球化的实例部署在一定程度上削弱了对物理位置的依赖,使得“美国控制”论断需要细化:物理服务器与逻辑管理、密钥控制与政策监督各有不同主体与风险点。研究表明,分布式部署提升了抗灾与抗DDoS能力,但并不能自动解决治理合法性问题。
在治理建议方面,学术界倾向于多管齐下:增强透明度(公开根区变更流程与审计记录)、扩展参与(让更多国际学术与社区组织参与密钥仪式与决策)、技术上强化去中心化与可验证性(例如更完善的分布式日志与跨域审计)。这些建议既体现专业性,也契合EEAT对可信来源与可验证证据的要求。
政策层面,需警惕两种极端:一是把互联网治理当作零和博弈,将关键基础设施国家化,损害全球互联互通;二是把去监督等同于无治理,放任商业或单一大国影响力隐性扩大。学术研究倡导的路径是制度嵌入与多利益相关者平衡,既保留技术效率也增强治理正当性。
结论上,关于美国控制的断言既有历史事实支撑,也需避免简单化。真正的出路在于技术与制度并行:通过更公开的根区操作记录、更广泛的国际参与与更强的技术可验证性,逐步消解集中过度带来的政治风险,同时保障全球互联网的稳定与安全。
作者为长期关注互联网治理与网络安全的研究者,基于公开资料与学术讨论整理,欢迎同行批评、引用与继续深化关于根服务器治理的跨学科研究。
-
美国大带宽服务器性能如何
美国大带宽服务器性能如何 在当今数字化时代,服务器性能对于企业和个人用户来说至关重要。美国作为全球领先的科技大国,其大带宽服务器性能备受关注。本文将深入探讨美国大带宽服务器的性能表现,帮助读者更好地了解这一领域。 美国大带宽服务器在性能方面有着明显的优势。首先,美国拥有先进的硬件设施和技术支持,能够提供高速、稳定的网络2025年6月13日 -
了解美国服务器线路的含义
了解美国服务器线路的含义 在当今数字化时代,服务器扮演着至关重要的角色,它是网站、应用程序和在线服务的基石。而服务器线路作为连接服务器的重要通道,更是至关重要。本文将带您深入了解美国服务器线路的含义。 服务器线路是指连接服务器和互联网的通信线路,它承载着数据传输的任务。服务器线路的质量直接影响着数据传输的速度和稳定性。2025年6月13日 -
美国多站群服务器:提升网站性能,加速访问速度
美国多站群服务器:提升网站性能,加速访问速度 多站群服务器是一种服务器架构,可以同时托管多个网站,每个网站都有独立的域名和资源。通过将多个网站集中托管在同一个服务器上,可以有效提升网站性能,加速访问速度。 美国多站群服务器具有以下优势: 稳定可靠:美国拥有先进的网络基础设施和技术支持,保证服务器稳定运行。 高速访问:2025年5月13日 -
特价美国大带宽服务器值得关注的特点
在当今数字化时代,选择合适的服务器对企业的发展至关重要。尤其是美国大带宽服务器,以其高效的性能和极佳的稳定性,成为了众多企业的首选。而特价美国大带宽服务器更是吸引了大量用户的关注。本文将详细分析特价美国大带宽服务器的特点及其在市场中的优势。 首先,特价美国大带宽服务器的最大特点就是其带宽配置。相较于其他地区的服务器,美国的数据中心通常提供更高的带宽2025年10月15日 -
美国多站群服务器选择指南
美国多站群服务器选择指南 在当今互联网时代,拥有一个高效可靠的多站群服务器是网站运营者的关键需求之一。本指南将为您介绍如何选择适合的美国多站群服务器,以提供最佳的性能和用户体验。 选择服务器时,性能是最重要的因素之一。首先,确保服务器的处理器和内存足够强大,以应对高流2025年3月9日 -
完美国际没有服务器的解决方案与建议
在当前网络环境中,完美国际作为一个热门的游戏平台,吸引了大量玩家的关注。然而,由于各种原因,玩家可能会遇到没有服务器的问题。这篇文章将为您提供详细的解决方案与建议,帮助您顺利解决这一问题。 本文将分为几个部分,详细说明如何在没有服务器的情况下进行游戏,包括可行的替代方案和操作步骤。 1. 了解没有服务器的原因2026年2月13日 -
海外服务器最佳配置指南助你提升网站性能
在当今数字化时代,网站的加载速度和性能对于用户体验至关重要。选择一个合适的海外服务器,不仅可以提升网站的访问速度,还能改善用户的整体体验。然而,面对市场上众多的服务器配置,如何选择最好的,最便宜的配置呢?本文将为你提供一份详尽的海外服务器最佳配置指南,帮助你在众多选项中做出明智的决定。 为何选择海外服务器? 选择海外服务器的原因多种多样。2025年8月30日 -
如何高效利用美国大带宽服务器提升业务发展
1. 美国大带宽服务器的优势 美国大带宽服务器在全球范围内广受欢迎,主要是因为其高效的网络连接和稳定的性能。 首先,美国的网络基础设施极其发达,提供了低延迟和高带宽的网络连接。 其次,大带宽服务器能够处理大量的数据传输,这对需要快速响应的业务尤为重要。 根据调查,使用大带宽服务器的网站加载速度比传统服2025年7月29日 -
美国网络服务器中断:影响全球网络连接
美国网络服务器中断:影响全球网络连接 近日,美国发生了一起网络服务器中断事件,导致全球范围内的网络连接受到了影响。这一事件引起了广泛关注,许多人对网络安全问题产生了担忧。 据报道,美国某大型云计算服务提供商的数据中心发生故障,导致数百个网络服务器同时宕机。这一事件导致了大量网站、应用程序和在线服务无法正常运行,造成了严重的网络中2025年7月11日