隐私保护技术在服务器受美国法律背景下的实施要点
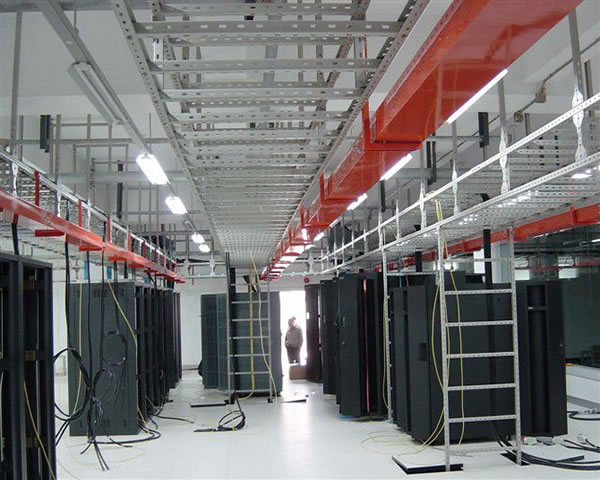
在美国法律环境中部署服务器端的隐私措施,需要在技术可行性与法律合规间取得平衡。本文概述常见的技术手段与实施要点,着眼于数据加密与密钥管理、访问与审计控制、跨境传输与法律响应流程等方面,便于工程与合规团队形成协同策略。
多少数据需要采用加密保护?
对敏感信息应当实行分级保护,优先对医疗、财务与身份识别数据加密。使用传输层与静态数据双重加密:TLS保障网络传输,静态数据采用强对称加密(如AES-256)并配合公钥基础设施(PKI)进行密钥分发。结合数据最小化原则,只保存必要字段以减少潜在暴露。文中关键词如隐私保护技术应在策略中明确。
哪个密钥管理方案更适合服务器端?
建议采用专用的密钥管理服务(KMS)或硬件安全模块(HSM),避免将密钥硬编码在应用或配置文件中。密钥轮换、分层权限与审计日志是基本要求。若涉及跨境数据,密钥托管位置也会影响法律风险,设计时要考虑是否便于响应美国法律请求。
如何设计访问控制与最小权限?
实现细粒度的角色与属性基权限(RBAC/ABAC),结合多因子认证(MFA)与短期令牌。对管理员权限实施更严格的审批与会话记录。日志保留与审计必须兼顾取证需求与隐私最小化,日志去标识化处理可降低长期风险。
哪里需要考虑跨境数据与法律合规?
若服务器托管或备份位于美国以外,需评估美国法律(如CLOUD Act)对数据访问的影响。合同条款、数据处理协议(DPA)与供应商尽职调查(Due Diligence)应明确数据访问范围与法律响应流程。对于涉税、涉医等高敏感数据,尽量在可控司法管辖区内存储或采用加密锁定策略。
为什么要在技术方案中加入可审计性?
审计链条有助于在收到法律请求或发生安全事件时快速响应,并向监管方证明合规性。实现不可篡改的审计日志(例如写时签名或区块链式摘要)能降低争议风险。同时,审计设计需要考虑用户隐私,避免在日志中泄露原始敏感信息。
怎么应对法院传票或政府数据请求?
建立标准化的法律响应流程:指定法律联系人、准备文档清单、评估请求合法性并在必要时寻求司法救济。技术上,应保留可证明的数据处理链与加密状态记录,以便在法律程序中说明已采取的保护措施。涉及服务器与存取日志的部分需要特别留存。
如何平衡可用性与隐私保护?
采用分层备份与异地多活策略,配合加密与访问隔离,既保障业务连续性又降低单点泄露风险。对于实时处理需求,可使用同态加密或受控的托管计算环境来减少明文暴露。设计时以风险评估为导向,选择对业务影响最小的保护措施。
哪个团队应负责持续合规与技术迭代?
推荐成立跨职能小组,包括安全工程、合规/法务、运维与产品。定期进行隐私影响评估(PIA/DPIA)与渗透测试,更新策略以应对法律与技术变化。将美国法律背景下的特定风险点纳入持续监测清单。
-
中兴服务器在美国的最新情况
中兴服务器在美国的最新情况 中兴通讯作为中国领先的通信解决方案提供商,其服务器产品在全球范围内得到广泛应用。然而,由于中美贸易摩擦的影响,中兴服务器在美国市场面临着一些挑战。 近年来,美国政府对中兴通讯实施了一系列制裁措施,限制中兴在美国市场的发展。这导致中兴服务器在美国的销售受到一定影响,市场份额有所下降。 面对这种局面2025年7月5日 -
香港和美国云服务器的使用场景与选择
在当今数字化时代,选择合适的云服务器对企业的发展至关重要。香港和美国的云服务器各具优势,适合不同的使用场景。本文将深入探讨这两种云服务器的特点、适用场景以及如何选择最适合您的需求的云服务器。 云服务器以其灵活性、可扩展性和成本效益受到广泛欢迎。与传统的物理服务器相比,云服务器允许用户根据实际需求进行资源配置,降低了初期投入和运维成本。无论是中小企业2026年2月6日 -
长期运营案例告诉你美国站群服务器好用吗 是否值得投资
开篇结论:最好、最佳、最便宜如何权衡 在长期运营站群的实际案例中,很多站长关心的问题是:选择美国站群服务器是否是“最好”方案?怎样找到“最佳”性价比?是否有“最便宜”可用的替代?答案通常不是单一标准。最好通常意味着稳定+延迟低+售后好;最佳是指在目标流量、SEO和预算中取得平衡;而最便宜往往牺牲了IP质量、带宽与服务保障。本文将基于长期运营案例2026年9月30日 -
美国纽约站群服务器:最佳选择
美国纽约站群服务器:最佳选择 在如今数字化时代,网站已经成为企业展示自己品牌形象和吸引客户的重要工具。然而,要确保网站的稳定性和性能,选择一个可靠的服务器托管服务提供商至关重要。美国纽约站群服务器因其卓越的品质和服务而成为许多企业的首选。 1.地理位置优势:纽约作为美国的经济和文化中心,拥有先进的信息技术基础设施和强大的网2025年3月1日 -

美国站群高防服务器的优势与应用场景探讨
在互联网快速发展的今天,**美国站群高防服务器**逐渐成为企业和个人网站的首选。它不仅提高了网站的安全性,还在多个方面展现出了显著的优势。以下是美国站群高防服务器的三个精华特点: 接下来,我们将深入探讨**美国站群高防服务器**在不同场景中的应用,以及其如何为用户带来实际的价值。 首先,**网络安全**是当今企业面临的主要挑战之一。随着网络攻击手段2025年8月4日 -
使用美国多IP站群服务器的好处
在互联网发展迅速的今天,越来越多的企业和个人开始重视网站的优化与管理。在众多的服务器选择中,美国多IP站群服务器以其优秀的性能、稳定性和性价比,成为了许多站长的首选。使用这样的服务器,不仅可以提升网站的加载速度,还能有效避免因IP被封而导致的流量损失。无论是追求最佳性能,还是寻求最便宜的方案,选择美国多IP站群服务器都能满足您的需求。 什2025年8月26日 -
美国大带宽服务器:高速稳定,满足您的网络需求
美国大带宽服务器:高速稳定,满足您的网络需求 在如今数字化时代,快速、稳定的网络连接对于个人和企业来说至关重要。美国作为全球互联网发展最为先进的国家之一,拥有先进的网络基础设施和大带宽服务器,可以满足各类网络需求。本文将介绍美国大带宽服务器的优势和适用场景。 美国大带宽服务器以其高速稳定的特点而闻名。这些服务器采用先进的网络技术2025年4月11日 -
美国大带宽直播平台:高速稳定的直播服务
美国大带宽直播平台:高速稳定的直播服务 在数字化时代,直播已经成为一种非常流行的媒体形式,无论是在娱乐、教育还是商业领域,都有广泛的应用。而对于直播平台来说,提供高速稳定的直播服务是至关重要的,这正是美国大带宽直播平台的优势所在。 美国作为全球互联网发展最为先进的国家之一,2025年3月13日 -

美国大带宽对在线教育的影响与应用
随着互联网技术的迅速发展,在线教育已成为许多人学习新知识的重要方式。而美国作为互联网技术的领先者,其大带宽的网络环境为在线教育提供了强有力的支持。本文将探讨美国大带宽对在线教育的影响与应用,并为您推荐适合的服务器和VPS,以助力您的在线教育平台。 首先,什么是大带宽?简单来说,大带宽是指网络提供的高数据传输速率,能够支持大量用户2025年10月12日